СБУ викрила київську ІТ-компанію, яка намагалася «злити» рашистам інформацію з електронних систем прифронтової ОВА
 Слідкуйте за «Новини Полтавщини» в Google
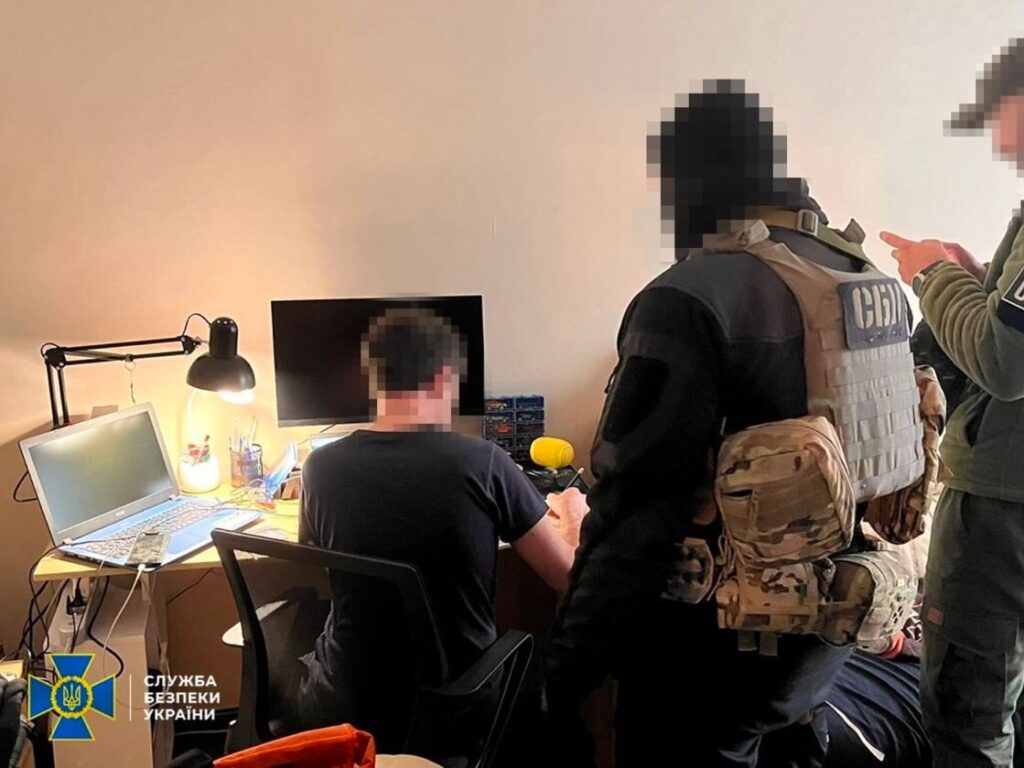
Співробітники Служби безпеки запобігли передачі до рф оборонної інформації, яка циркулює в одній із обласних військово-цивільних адміністрацій України.
Про це повідомили у Службі безпеки України.
“Слідство встановило, що можливість витоку існувала через систему електронного документообігу. Так, київська ІТ-компанія, яка встановлювала програмне забезпечення в держустанові, надала право доступу до баз своїм колегам з тимчасово окупованої частини регіону. Цими «колегами» виявились представники терористичної організації «днр», які діяли під виглядом працівників донецької «філії» компанії”, – йдеться у повідомленні.
Завдяки отриманому онлайн-доступу фігуранти планували влаштувати регулярний «злив» інформації з ОВА.

У ході комплексних заходів співробітники СБУ встановили, що найбільше ворога цікавили відомості про наслідки російських повітряних ударів по енергетичній інфраструктурі регіону.
Також загарбники хотіли знати точні координати електропідстанцій, на яких проводились або ще тривають ремонтно-відновлювальні роботи після обстрілів.
Це допомогло б ворогу спланувати та здійснити повторні повітряні атаки на них.
фото: СБУ.
[wp_show_posts id=”1014712″]
матеріал підготував/ла: Дмитро Кравченко